רוב הצוותים שעוקבים אחרי נוכחות המותג בתוצאות AI עדיין עובדים מצילום מסך. הם שואלים את ChatGPT שאלה, מעתיקים את הציטוטים ומדביקים אותם במסמך. זה אומר לך מה מודל אחד אמר באחר צהריים אחד. זה לא אומר לך לאילו מקורות מנוע התשובות באמת יכול להגיע, וזה לא נותן לסוכן שלך שום דבר לשאול בעצמו.
הצורה השימושית יותר של העבודה הזאת היא מפת מקורות יחד עם נתיב חיבור. אתה מחליט אילו מקורות נתונים חשובים לקטגוריה שלך, ואז מחבר את מה שאפשר להשיג ישירות לסוכן שמריץ את הניטור. מה שנשאר הוא רשימה קצרה של מקורות שאתה יכול להשפיע עליהם רק בעקיפין, והרשימה הזאת בדרך כלל קצרה ממה שאתה מצפה.
המאמר הזה עוסק בשלושה דברים. הוא ממיין את מקורות הנתונים שמאחורי תשובות AI לרמות לפי כמה הראיות חזקות וכמה הן עדכניות. הוא נותן את נתיב ה-API או ה-MCP המדויק לאלה שיש להם נתיב. והוא מסביר את שיטת החיבור של Codex, Claude Code, Hermes Agent, OpenClaw, Pi Agent, Grok Bot ו-Meta Muse, כולל המקרים שבהם אין מחבר מוכן וצריך לבנות את הגשר בעצמך.
התשובה הקצרה
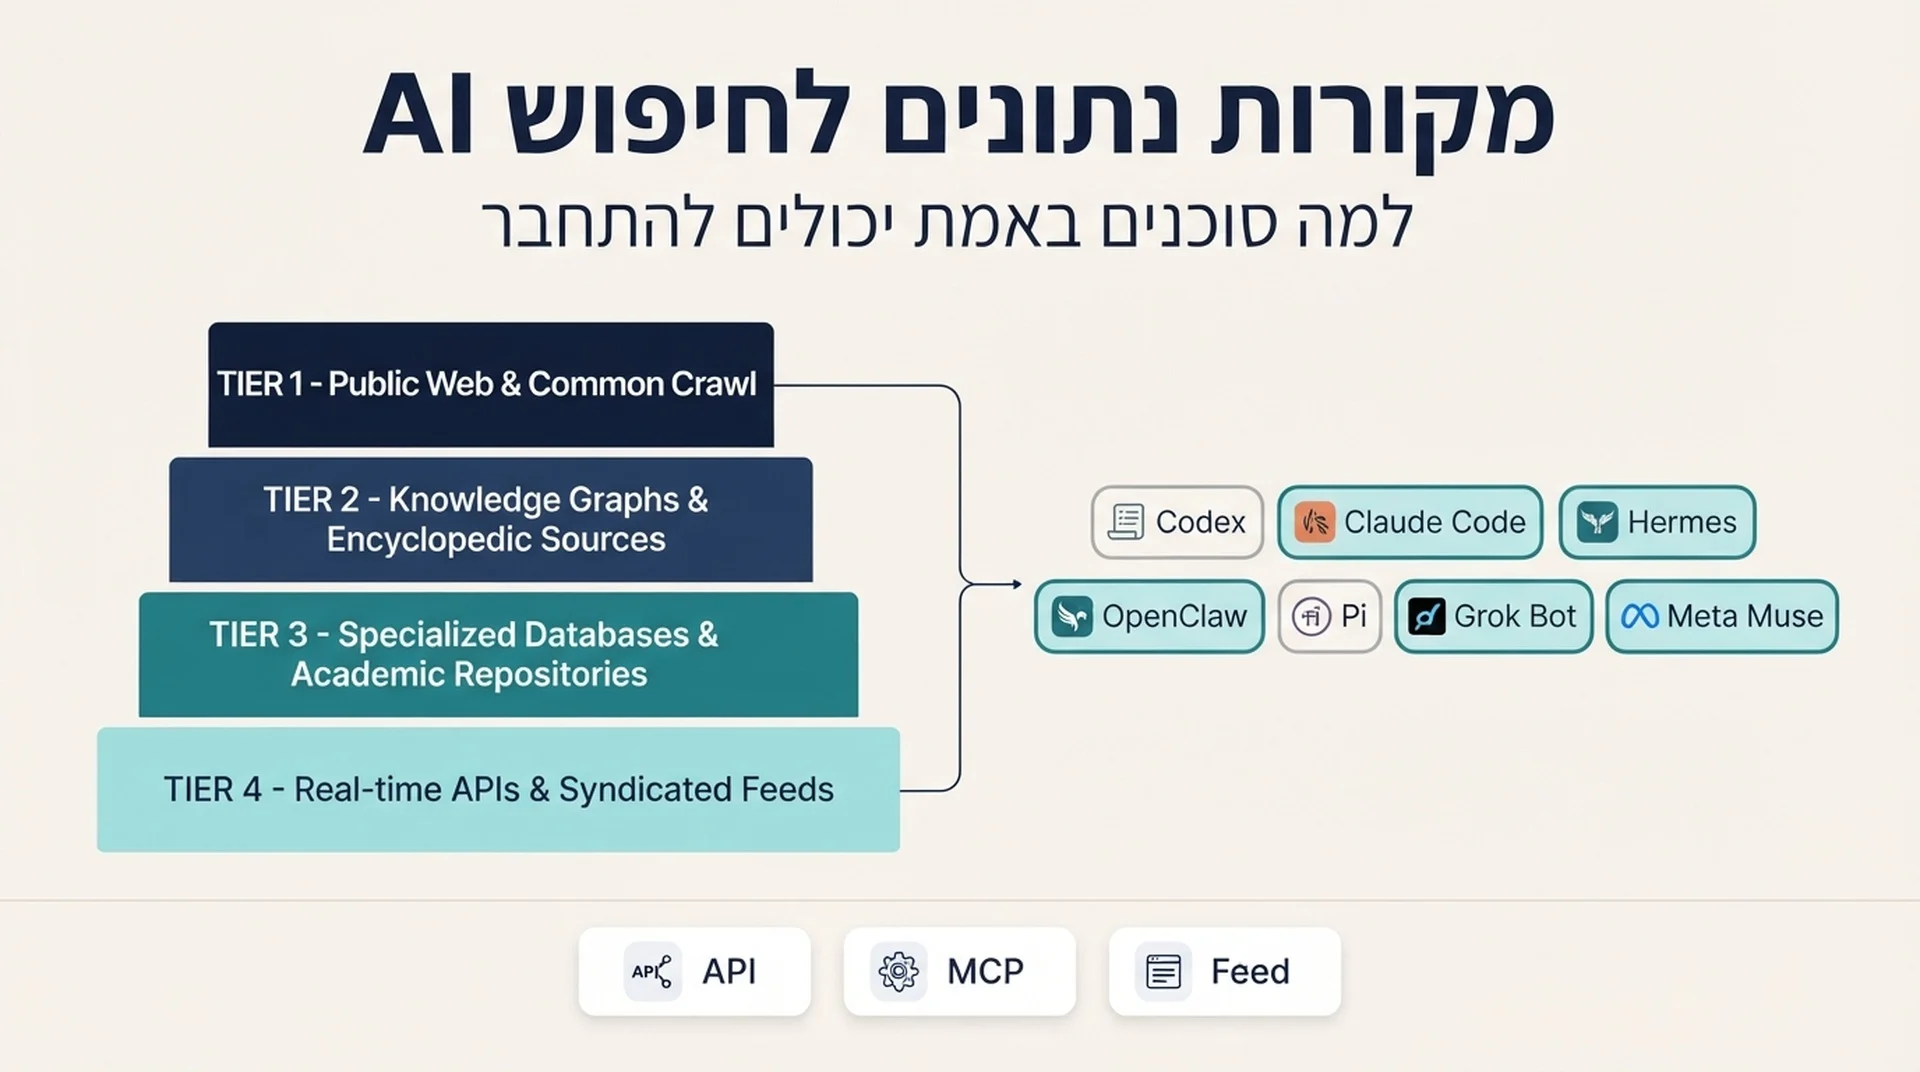
ארבע קטגוריות של מקורות מזינות תשובות AI, והנגישות שלהן אינה שווה.
מקורות של ווב וגילוי בחיפוש נגישים דרך ממשקי grounding ודרך העמודים שלך שניתנים לסריקה. פידי מסחר מובנים נגישים דרך מפרטי פיד מתועדים, אבל הגישה מוגבלת באישור. קורפוסים של ידע וקהילה נגישים בחלקם דרך ממשקים ברישיון ובחלקם נעולים מאחורי קליטה בזמן אימון שאין לך השפעה עליה. ומשטחי פעולה של סוכנים נגישים דרך מפרטי פרוטוקול שעדיין מתייצבים.
בתרגום לזרימת עבודה של ניטור שמוביל סוכן, זו הופכת לכלל מעשי. חבר את מה שיש לו API או שרת MCP מתועד. התייחס למה שיש לו מפרט פיד כפרויקט איכות נתונים. והתייחס למה שאין לו אף אחד מהשניים כפרויקט תוכן וישויות, לא כפרויקט נתונים.
איך לקרוא את טבלת הרמות
הרמות שלמטה ממיינות מקורות לפי כמה חזקה הראיה שהם מזינים תשובות AI כיום, ולפי האם החיבור הזה חי או היסטורי. כאן רוב רשימות המקורות טועות. מקור שעיצב מודל ב-2022 ומקור שמודל שואל היום הם שני דברים שונים, וערבוב ביניהם מייצר אסטרטגיה שגויה.
רמה | משמעות | מה זה אומר לזרימת העבודה שלך |
|---|---|---|
1 | מאושר ועדכני | grounding חי, אחזור או פעולות. חבר אותו, נטר אותו, בצע אופטימיזציה עבורו. |
2 | מאושר ועדכני | אימון או רישיון. אתה יכול להשפיע עליו דרך תוכן ושותפויות, לא דרך API. |
3 | היסטורי מאושר | אימון מקדים בלבד. אין מנוף חי. אל תבנה סביבו זרימת עבודה של ניטור. |
4 | ראיות חזקות, לא מאושר | הסקה קטגורית. שווה מעקב, לא שווה תקציב עדיין. |
הערה אחת לפני הטבלה. הקטגוריה הזאת משתנה מדי חודש. תיעוד הספק, הסכמי רישיון ומפרטי פיד כולם זזים. התייחס לשיוך הרמות כנקודת התחלה שאתה בודק מחדש מול התיעוד של הספק עצמו לפני שאתה מחייב צוות לזרימת עבודה.
רמה 1: מקורות חיים שהסוכן שלך באמת יכול להגיע אליהם
אלה המקורות שיש להם חיבור מתועד היום. אם הסוכן שלך אמור למשוך נתוני נוכחות AI בעצמו, כאן זה מתחיל.
ווב וגילוי בחיפוש
grounding עם Google Search. ה-API של Gemini חושף כלי בשם google_search שמחבר את המודל לתוכן ווב בזמן אמת ומחזיר ציטוטים לכתובות המקור. זה מתועד, עדכני, והדוגמה הברורה ביותר ל-grounding חי בשוק. זה גם אומר שהמנוף הוא היכולת לסרוק ואת מבנה העמוד שלך, לא הפיד.
Bing Search. מיקרוסופט מתעדת שתוצאות Bing משמשות לחיזוק תשובות Copilot. המשמעות המעשית זהה לזו של Google: אם אתה רוצה להופיע, העמוד צריך להיות נגיש וניתן לחילוץ.
עמודי מפרסמים חיים. נגישים בזמן ההסקה דרך grounding בחיפוש, לא דרך אימון מקדים. בחירת תוצאות האחזור ויכולת הסריקה קובעות את ההכללה, ולכן עבודת SEO טכני עדיין מופיעה בתוצאות נוכחות AI.
מוצרים וקניות
Google Merchant Center. נתוני פיד סוחרים עומדים בבסיס משטחי הקניות של Google. אם אתה מוכר מוצרים פיזיים ואתה לא ב-Merchant Center, אתה נעדר ממשטח שמשולב באופן פעיל בתשובות AI.
פידי סוחרים וקמעונאות של OpenAI. סוחרים משתפים פיד מוצרים מובנה, ותיעוד Agentic Commerce Protocol מתאר את הסכימה, את שני נתיבי האינטגרציה של העלאת קבצים ו-API, ואת קצב הרענון שמקבל עדכונים לאורך היום. הגישה מוגבלת כיום לשותפים מאושרים, כך שזה פרויקט עם זמן המתנה, לא מתג שלוחצים עליו.
מקומי ומקומות
grounding עם Google Maps. מתועד ככלי לצד grounding בחיפוש, ומעניק למודלים הקשר גיאוגרפי. זו הסיבה שעסקים מקומיים עם פרופילים מדויקים ומלאים מופיעים בתשובות AI על אפשרויות בקרבת מקום.
Google Business Profile. נתוני פרופיל העסק עומדים בבסיס המשטחים המקומיים של Google. עבור עסקים מקומיים זה אחד המקורות עם המנוף הגבוה והמאמץ הנמוך ביותר ברשימה.
Yelp. Yelp מעניקה רישיון לביקורות, תמונות ומידע עסקי עבור המלצות מקומיות בזמן אמת, והקשר ממשיך מעבר ל-grounding אל פעולות. זה אחד המקורות הבודדים שבהם פלטפורמת ביקורות היא גם מקור ציטוט וגם משטח עסקה.
ידע והפניות
Wikipedia ו-Wikimedia. נוכחים בתערובת האימון המקדים שנחשפה, ומשמשים גם כקורפוס הפניה חי. הרישוי ברור באופן יוצא דופן, מה שהופך אותם ליעד לגיטימי לעבודת ישויות.
קהילה, שאלות ותשובות ורשתות חברתיות
Reddit. מקור grounding חי דרך הסדר רישוי נתונים, כשצד האימון מדווח בנפרד. התייחס למצב החידוש כלא יציב ואל תבנה זרימת עבודה שמניחה גישה קבועה.
רמות 2 ו-3: מקורות שאתה משפיע עליהם ולא שואל אותם
אלה חשובים, אבל לא דרך API שהסוכן שלך יכול לקרוא לו.
תוכן מפרסמים ברישיון. קיימות כמה שותפויות רישוי מפורשות עם מפרסמים גדולים, והתנאים שונים בין שותף לשותף בכל הנוגע לאימון, ל-grounding ולזקיפה. אתה לא יכול לקנות את מקומך ברשימה הזאת כאתר קטן, אבל אתה יכול להיות סוג המקור שמצוטט כשהקורפוס המורשה דל בנושא שלך.
מקורות מפתחים וטכניים. מאגרי קוד ציבוריים וקורפוסים של תיעוד טכני הם מקורות עדכניים מאושרים. עבור חברות של כלי מפתחים זו הרמה בעלת הערך הגבוה ביותר ברשימה, והיא נגישה דרך איכות התיעוד ולא דרך פיד.
קורפוסי ווב היסטוריים. גרסאות נגזרות ומנוקות של נתוני סריקה נפוצים וארכיונים דומים. היסטוריים מאושרים, בלי מנוף חי. שימושיים כהקשר להבנת הסיבה שלמודל יש הנחה מסוימת, לא מתאימים לזרימת עבודה של ניטור.
שכבת החיבור: למה כל סוכן יכול להגיע
כאן המאמר מצדיק את עצמו. הטבלה שלמטה ממפה כל סוכן למנגנון החיבור שהוא באמת תומך בו, ולמצב הכנה של מחברים מוכנים למקורות שלמעלה.
סוכן | מנגנון חיבור | מחברי מקור מוכנים | מה אתה בונה |
|---|---|---|---|
Codex | MCP דרך stdio ו-streamable HTTP, מוגדר ב- | מרשם גדל של שרתי MCP קהילתיים | שרת MCP דק לכל מקור עם HTTP API |
Claude Code | MCP דרך HTTP, SSE, stdio ו-WebSocket | ספריית מחברים של Anthropic ושרתים קהילתיים | אותו שרת, מתווסף עם |
Hermes Agent | MCP עם סינון כלים לפי שרת, ובנוסף מיומנויות מקוריות | קטלוג MCP נבחר עם התקנה בלחיצה | מיומנות שעוטפת את ה-API כשאין MCP |
OpenClaw | לקוח ושרת MCP, ובנוסף A2A JSON-RPC | מרשם MCP של OpenClaw והגדרות שרת שמורות | הגדרת MCP שמורה או גשר A2A |
Pi Agent | הרחבות TypeScript ומיומנויות, בלי לקוח MCP מקורי | אין כברירת מחדל | הרחבה קטנה שקוראת ל-API ככלי |
Grok Bot | כלי MCP מרוחקים שמוצהרים בבקשת ה-API | כל שרת MCP מרוחק שאתה מפנה אליו | שרת MCP מרוחק, כי Grok מנהלת את החיבור |
Meta Muse | מחברים, בלי משטח MCP או API ציבורי | מחברים בניהול הספק בלבד | עבודה עקיפה בלבד: פידים, נתוני ישויות ועמודים ניתנים לסריקה |
הדפוס ששווה לשים לב אליו: חמישה משבעת הסוכנים מדברים MCP, והשניים שלא נמצאים בשני קצוות הספקטרום. Pi Agent מינימלי בכוונה ומצפה שתכתוב הרחבה. ו-Meta Muse הוא מוצר צרכני בלי שום משטח למפתחים.
המשמעות היא שהמהלך היעיל הוא לבנות שרת MCP אחד עבור המקור בעל הערך הגבוה ביותר שלך ולעשות בו שימוש חוזר ב-Codex, Claude Code, Hermes Agent, OpenClaw ו-Grok Bot. אתה כותב אותו פעם אחת.
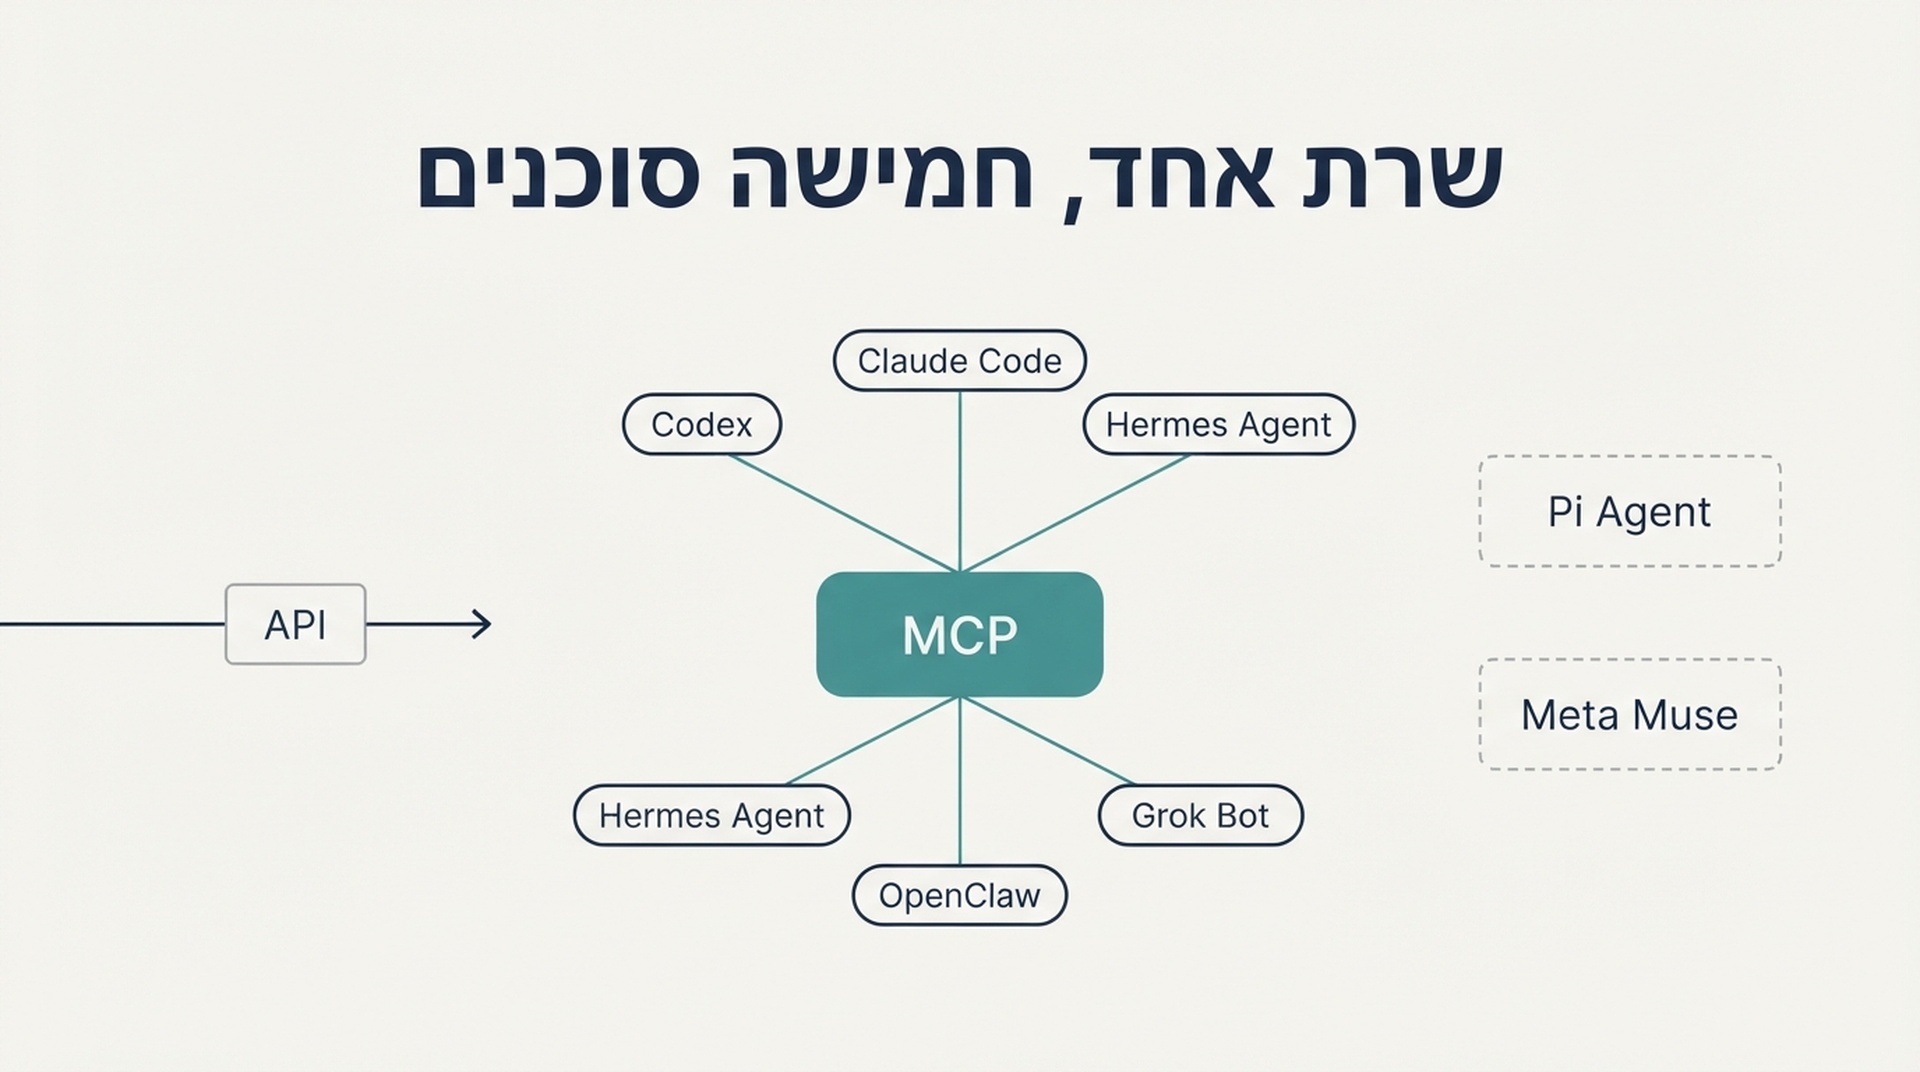
שרת אחד מכסה חמישה משבעת הסוכנים. Pi Agent ו-Meta Muse זקוקים לנתיב אחר.
איך לחבר כל סוכן
השלבים שלמטה מניחים שכבר יש לך מפתח API או טוקן למקור שאתה מחבר. אל תשים אישורי גישה בקובץ הגדרות שנכנס לריפו.
Codex
Codex שומר את הגדרות MCP ב-config.toml, או ב-~/.codex/config.toml או ברמת הפרויקט ב-.codex/config.toml. אפליקציית ChatGPT לשולחן העבודה, ה-CLI של Codex והרחבת ה-IDE חולקים את ההגדרה הזאת, כך שאתה מגדיר פעם אחת.
לשרת stdio:
codex mcp add my-source --env API_KEY=your-key -- npx -y @your-org/my-source-mcpולשרת streamable HTTP, הוסף טבלה ל-config.toml:
[mcp_servers.my-source]
url = "https://mcp.example.com/mcp"
bearer_token_env_var = "MY_SOURCE_TOKEN"
Codex קורא את שדה ה-instructions שמוחזר ב-MCP בזמן האתחול ומשתמש בו כהנחיה ברמת השרת. אם אתה בונה את השרת, השאר את 512 התווים הראשונים עצמאיים כדי שהאילוצים החשובים ביותר יהיו זמינים כשהסוכן מחליט אם לקרוא לו.
הרץ codex mcp list כדי לוודא שהשרת נרשם, ו-/mcp בתוך ה-TUI כדי לראות שרתים פעילים.
Claude Code
Claude Code תומך בהעברת HTTP מרוחקת, SSE מרוחקת, stdio מקומי ו-WebSocket מרוחק. HTTP הוא האפשרות המומלצת לשרתים מרוחקים.
claude mcp add --transport http my-source https://mcp.example.com/mcp \
  --header "Authorization: Bearer your-token"
ולשרת מקומי:
claude mcp add my-source -- npx -y @your-org/my-source-mcpשני פרטים שמכשילים אנשים. הראשון, רשומה בהגדרת JSON שיש בה url בלי type מטופלת כשרת stdio ומדולגת בשקט, אז הגדר "type": "http" במפורש. השני, Claude Code מגדיר CLAUDE_PROJECT_DIR בסביבת השרת שהוא מפעיל, כך ששרת מקומי יכול לפתור נתיבים יחסיים לפרויקט בלי תלות בתיקיית העבודה.
Hermes Agent
Hermes Agent מגיע עם תמיכת MCP בהתקנה הסטנדרטית. ההגדרה נמצאת ב-~/.hermes/config.yaml:
mcp_servers:
  my-source:
    command: "npx"
    args: ["-y", "@your-org/my-source-mcp"]
Hermes תומך גם בשרתי MCP מרוחקים דרך HTTP באותה הגדרה, ותומך בסינון לפי שרת כך שאתה חושף רק את הכלים שאתה באמת רוצה שהסוכן יראה. הסינון הזה חשוב כאן יותר מאשר בסוכנים האחרים, כי Hermes רץ ללא השגחה לפי לוח זמנים.
אם אתה עובר מ-Claude Code, הפקודה hermes import-agent claude-code ממפה את בלוק ה-mcpServers מ-~/.claude.json לשדה mcp_servers בהגדרת Hermes, ומעבירה גם מיומנויות והנחיות.
כשאין שרת MCP למקור מסוים, מערכת המיומנויות היא החלופה. מיומנות היא תיקייה עם SKILL.md שאומר לסוכן מתי להשתמש בה ומה לעשות. עטוף את קריאת ה-API בסקריפט מצורף והפנה אליו מהמיומנות, והסוכן מקבל את היכולת בלי שרת פרוטוקול.
OpenClaw
OpenClaw עובד גם כלקוח MCP וגם כשרת MCP. כלקוח, אתה מנהל הגדרות שרת שמורות דרך פקודות המשנה של mcp registry, ויכול לערוך ולבדוק שרתים מדף ההגדרות של Control UI בדפדפן.
openclaw mcp registry add my-source --transport streamable-http --url https://mcp.example.com/mcp
openclaw mcp status
OpenClaw גם חושף את שיחות הערוצים שלו דרך MCP, וזה הכיוון ההפוך ושימושי אם אתה רוצה שסוכן אחר יקרא מה מופע ה-OpenClaw שלך עשה. לסוכנים חיצוניים שאינם לקוחות MCP, OpenClaw מדבר A2A מעל JSON-RPC.
הסיבה לבחור ב-OpenClaw לעבודה הזאת היא מודל ההרשאות. יש לו מדיניות כלים לכל צ'אט ונתיב אישור מפורש להרצה, וזה מה שאתה רוצה כשסוכן קורא מקור נתונים בתשלום ואתה צריך להגביל כמה הוא יכול להוציא.
Pi Agent
ל-Pi Agent אין לקוח MCP מקורי, וזו בחירת עיצוב ולא פער. נקודת ההרחבה שלו היא מודולי TypeScript שרצים בתוך תהליך Pi ורושמים כלים.
צור הרחבה ב-~/.pi/agent/extensions/my-source.ts:
import type { ExtensionAPI } from "@earendil-works/pi-coding-agent";

export default function (pi: ExtensionAPI) {
  pi.registerTool({
    name: "my_source_lookup",
    description: "Look up a record in My Source by query.",
    parameters: { type: "object", properties: { query: { type: "string" } }, required: ["query"] },
    handler: async ({ query }) => {
      const res = await fetch(`https://api.example.com/search?q=${encodeURIComponent(query)}`, {
        headers: { Authorization: `Bearer ${process.env.MY_SOURCE_TOKEN}` },
      });
      return await res.json();
    },
  });
}
טען אותה ישירות בזמן פיתוח עם pi --extension ./my-source.ts, ואז העבר אותה לתיקיית ההרחבות או ארז אותה עם pi install כשהיא יציבה.
הפשרה אמיתית וראויה לאמירה מפורשת. הרחבה רצה באותן הרשאות מערכת הפעלה של תהליך Pi ויכולה לבדוק הנחיות, קריאות כלים, קבצים ואישורי גישה. טען הרחבות רק ממקורות שאתה סומך עליהם, וקרא את הקוד לפני ההתקנה.
Grok Bot
ה-API של Grok תומך בכלי MCP מרוחקים, ו-xAI מנהלת את חיבור השרת בשבילך. אתה מצהיר על השרת במערך ה-tools של הבקשה:
from xai_sdk import Client
from xai_sdk.chat import user
from xai_sdk.tools import mcp

client = Client(api_key=os.getenv("XAI_API_KEY"))
chat = client.chat.create(
    model="grok-4.7",
    tools=[mcp(server_url="https://mcp.example.com/mcp", server_label="my-source")],
)
רק העברות streaming HTTP ו-SSE נתמכות בכלי MCP מרוחקים. אתה יכול להגביל אילו כלים נחשפים עם allowed_tools, ולהעביר טוקן הרשאה ש-xAI מגדירה בכותרת ה-Authorization בבקשות לשרת שלך.
היתרון כאן הוא שאתה לא מפעיל ולא מתחזק חיבור בצד הלקוח. החסרון הוא ששרת ה-MCP חייב להיות נגיש באופן ציבורי, כך שכל דבר מאחורי VPN צריך גישה אחרת.
Meta Muse
Muse מתחבר לאפליקציות ולשירותים של צד שלישי דרך מחברים, ואין משטח MCP או API ציבורי לסוכן עצמו. זו התשובה הכנה, והיא משנה את מה שאתה יכול לעשות.
אתה לא יכול לחבר את Muse לזרימת עבודה של ניטור כמו שאתה עושה עם ששת הסוכנים האחרים. מה שאתה כן יכול לעשות הוא לשפר את המקורות ש-Muse קורא. זה אומר נתוני מוצרים וקטלוג מדויקים אם אתה מוכר, מידע עסקי מלא ועקבי אם אתה מקומי, ועמודים ניתנים לסריקה עם אותות ישויות ברורים אם אתה מפרסם. Muse הוא יעד לעבודת מוכנות, לא מקור נתונים שאתה שואל.
אם Meta תשיק משטח למפתחים עבור Muse, הסעיף הזה משתנה. עד אז, התייחס אליו כאל קהל להתכונן אליו ולא כמערכת להשתלב איתה.
בנה שרת אחד, השתמש בו חמש פעמים
אם אתה הולך לבנות משהו, בנה את שרת ה-MCP עבור המקור בעל הערך הגבוה ביותר שלך והשתמש בו שוב. חמשת הסוכנים שתומכים ב-MCP שלמעלה מקבלים כולם שרת streamable HTTP, כך שפריסה אחת מכסה את כולם.
שרת מינימלי צריך ארבעה דברים: כלי שמקבל שאילתה ומחזיר נתונים מובנים, בדיקת טוקן bearer בצד השרת, הגבלת קצב כדי שסוכן משתולל לא ישרוף את מכסת ה-API שלך, ושדה instructions שמציין את האילוצים ב-512 התווים הראשונים.
שני כללים שמונעים את רוב הכאב. החזר נתונים מובנים ולא פרוזה, כדי שהסוכן יוכל להסיק על שדות במקום לפרסר טקסט מחדש. והשאר כל כלי לקריאה בלבד עד שצפית בסוכן משתמש בו במחזור מלא. שרת לקריאה בלבד לא יכול לקלקל דבר, ואתה יכול להרחיב אותו אחרי שראית את דפוסי הקריאה בפועל.
אמת את החיבור לפני שאתה סומך עליו
אל תניח ששרת מוגדר הוא שרת עובד. הרץ את ארבע הבדיקות האלה.
בדוק שהשרת נרשם. codex mcp list, claude mcp list או openclaw mcp status אמורים להציג אותו. שרת שנכשל בפרסור מדולג בשקט בחלק מהלקוחות.
בדוק את מלאי הכלים. בקש מהסוכן לרשום את הכלים שהשרת חושף. אם ציפית לשישה וראית אחד, השרת נרשם אבל הכלים לא.
בדוק בשאילתה אמיתית. בקש רשומה מסוימת שאתה יכול לאמת ידנית. שאלה כללית כמו "איזה נתונים אתה יכול להשיג" לא מוכיחה דבר.
בדוק את נתיב הכשל. בטל את הטוקן והרץ את השאילתה שוב. אתה רוצה שגיאת אימות ברורה, לא תוצאה ריקה ושקטה. סוכן שמתייחס לקריאה שנכשלה כ"אין נתונים" ידווח על תוצאה נקייה עבור חיבור שבור, וזהו דפוס הכשל היקר ביותר בכל זרימת העבודה הזאת.
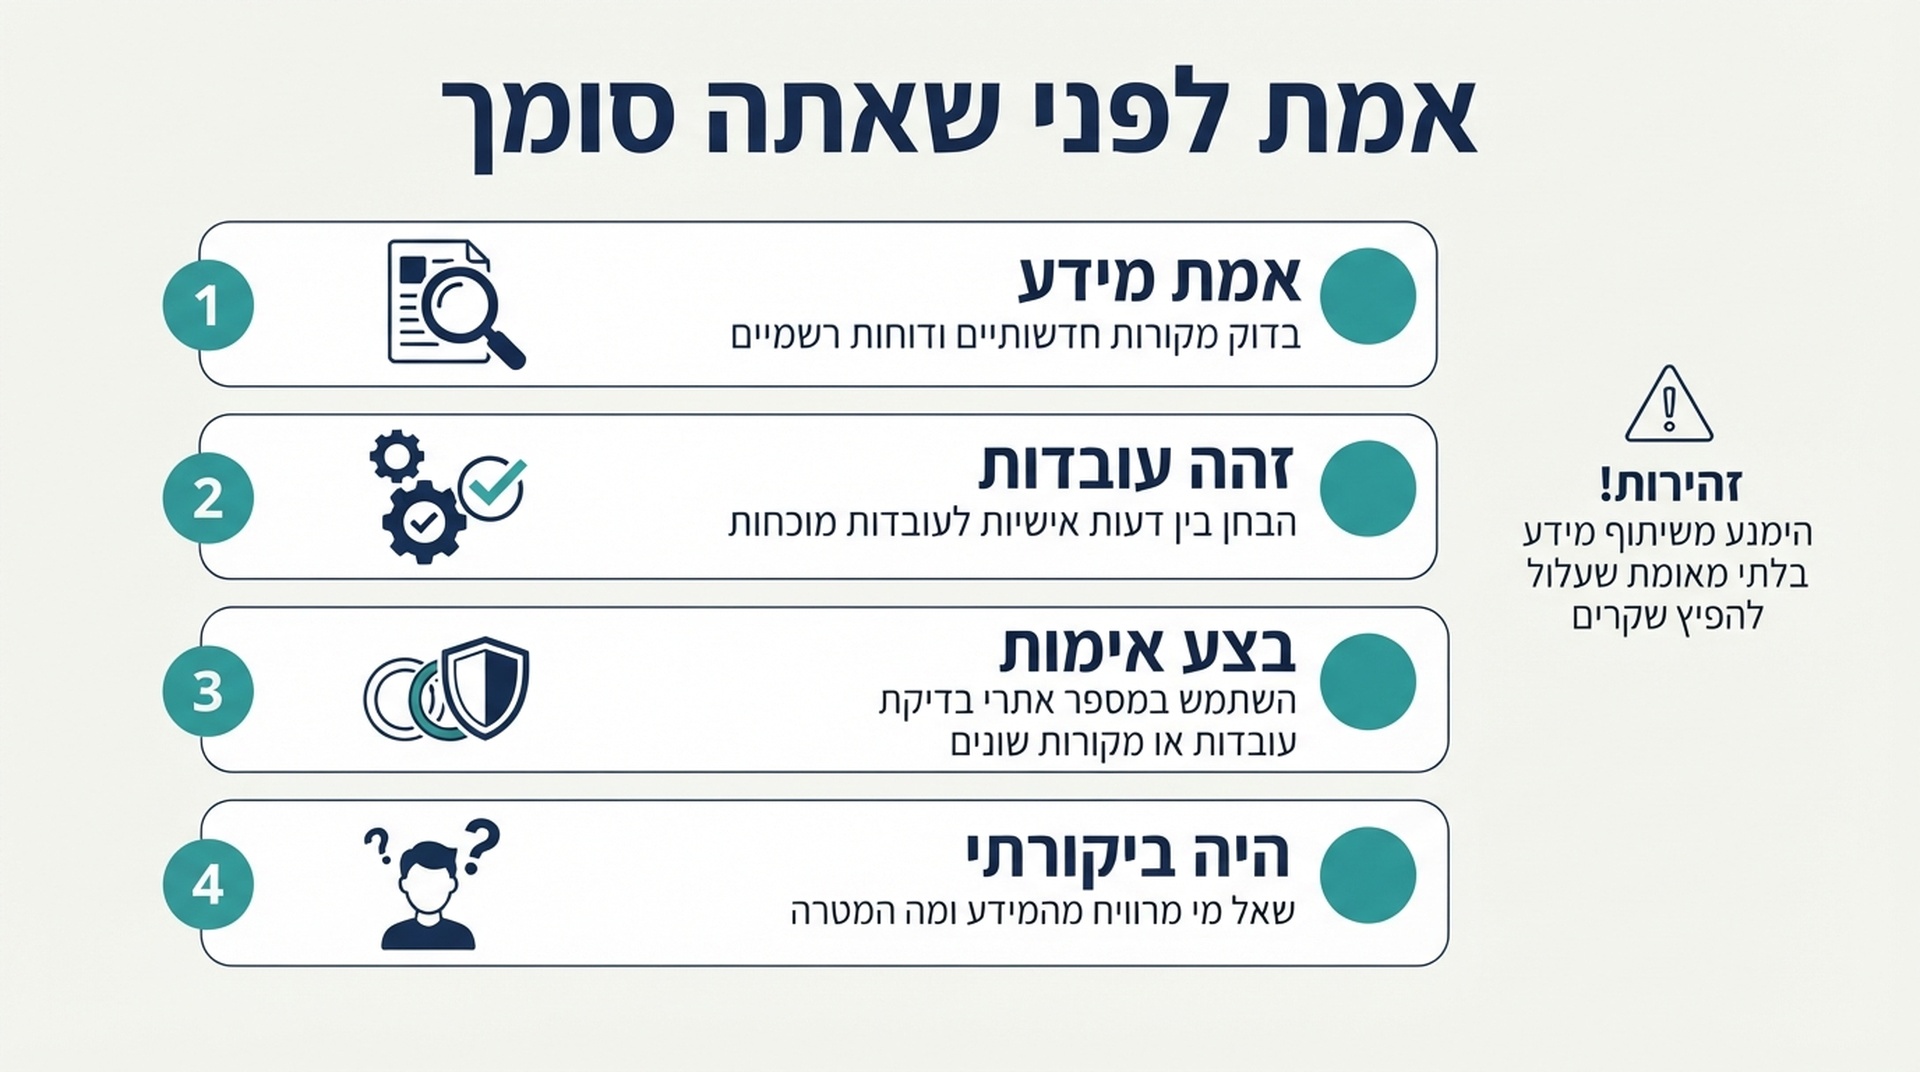
ארבע בדיקות. האחרונה תופסת את הכשל שנראה כמו ממצא.
מה זה משנה בסדרי העדיפויות שלך
טבלת הרמות וטבלת החיבורים מצביעות לאותו כיוון. המקורות שאתה יכול לחבר לסוכן הם המקורות שאתה יכול למדוד, והמקורות שאתה יכול למדוד הם אלה שאתה יכול לשפר מול קו בסיס.
המשמעות היא שסדר העבודה אינו הסדר שרוב הצוותים משתמשים בו. התחל במקור שיש לו גם חיבור מתועד וגם השפעה עסקית אמיתית עליך. עבור עסק מקומי זה Google Business Profile ו-grounding עם Maps. עבור חברת מוצרים זה Merchant Center או פיד מוצרים. עבור חברת כלי מפתחים זו איכות התיעוד. עבור מפרסם זו יכולת הסריקה והחילוץ של עמודים חיים.
ואז בנה את שרת ה-MCP האחד שמכניס את המקור הזה לסוכן שלך, והשתמש בו שוב בחמשת הסוכנים שמדברים את הפרוטוקול. השאר את המקורות בלי נתיב חיבור כעבודת תוכן וישויות, ותהיה כן בכך שאינך יכול למדוד אותם באותה דרך.
הצוותים שמתקדמים כאן אינם אלה עם רשימת המקורות הארוכה ביותר. הם אלה שחיברו את שניים או שלושה המקורות החשובים ובנו סביבם לולאת ניטור.
שאלות נפוצות
האם אני צריך MCP כדי לתת לסוכן גישה למקור נתונים? לא. MCP הוא התקן שרוב הסוכנים תומכים בו כיום, מה שהופך אותו לאפשרות הניתנת לשימוש חוזר ביותר, אבל מיומנות עם סקריפט API מצורף עובדת באותה מידה עבור סוכן אחד. אם אתה מחבר מקור אחד לסוכן אחד, מיומנות היא פחות עבודה. אם אתה מחבר מקור אחד לחמישה סוכנים, MCP מחזיר את ההשקעה מיד.
באיזה סוכן כדאי להתחיל? התחל בזה שמתאים למקום שבו העבודה שלך כבר נמצאת. אם האתר שלך בריפו git, בחר Codex או Claude Code. אם אתה רוצה הרצה מתוזמנת עם זיכרון מתמשך, בחר Hermes Agent. אם אתה צריך גבול הרשאות נוקשה על מקור נתונים בתשלום, בחר OpenClaw. אם אתה רוצה את המשטח הקטן ביותר שתוכל לבקר בישיבה אחת, בחר Pi Agent.
האם אני יכול לחבר מקור שאין לו שרת MCP? כן, בשלוש דרכים. כתוב שרת MCP דק אם למקור יש HTTP API ואתה רוצה לעשות בו שימוש חוזר בכמה סוכנים. כתוב מיומנות עם סקריפט מצורף אם אתה צריך סוכן אחד בלבד. או השתמש בסוכן שתומך בכלי MCP מרוחקים והפנה אותו לשרת שמישהו אחר מארח.
למה אני לא יכול לחבר את Meta Muse? Meta לא פרסמה API למפתחים או משטח MCP עבור Muse. המחברים מנוהלים על ידי הספק. עד שזה ישתנה, Muse הוא משטח שמכינים עבורו תוכן ונתונים, לא מערכת ששואלים.
האם שיוכי הרמות קבועים? לא. הקטגוריה הזאת משתנה מדי חודש. בדוק מחדש את תיעוד הספק לפני שאתה מחייב צוות לזרימת עבודה, והתייחס לכל שיוך רמה ישן מרבעון כלא מאומת.
מה הטעות הנפוצה ביותר בעבודה הזאת? התייחסות לקריאת API שנכשלה כאפס אמיתי. אם סוכן מדווח שלמותג אין נוכחות AI והסיבה השורשית היא טוקן שפג, יש לך כשל מדידה שמתחזה לממצא. תמיד בדוק את נתיב הכשל לפני שאתה סומך על נתיב ההצלחה.
Author: Julian Mercer, מומחה SEO טכני עם 14 שנות ניסיון ב-Auspia. כותב על יכולת סריקה, סכימות, רינדור והיסודות הטכניים שהופכים תוכן לקריא גם למנועי חיפוש וגם לסוכני AI.