

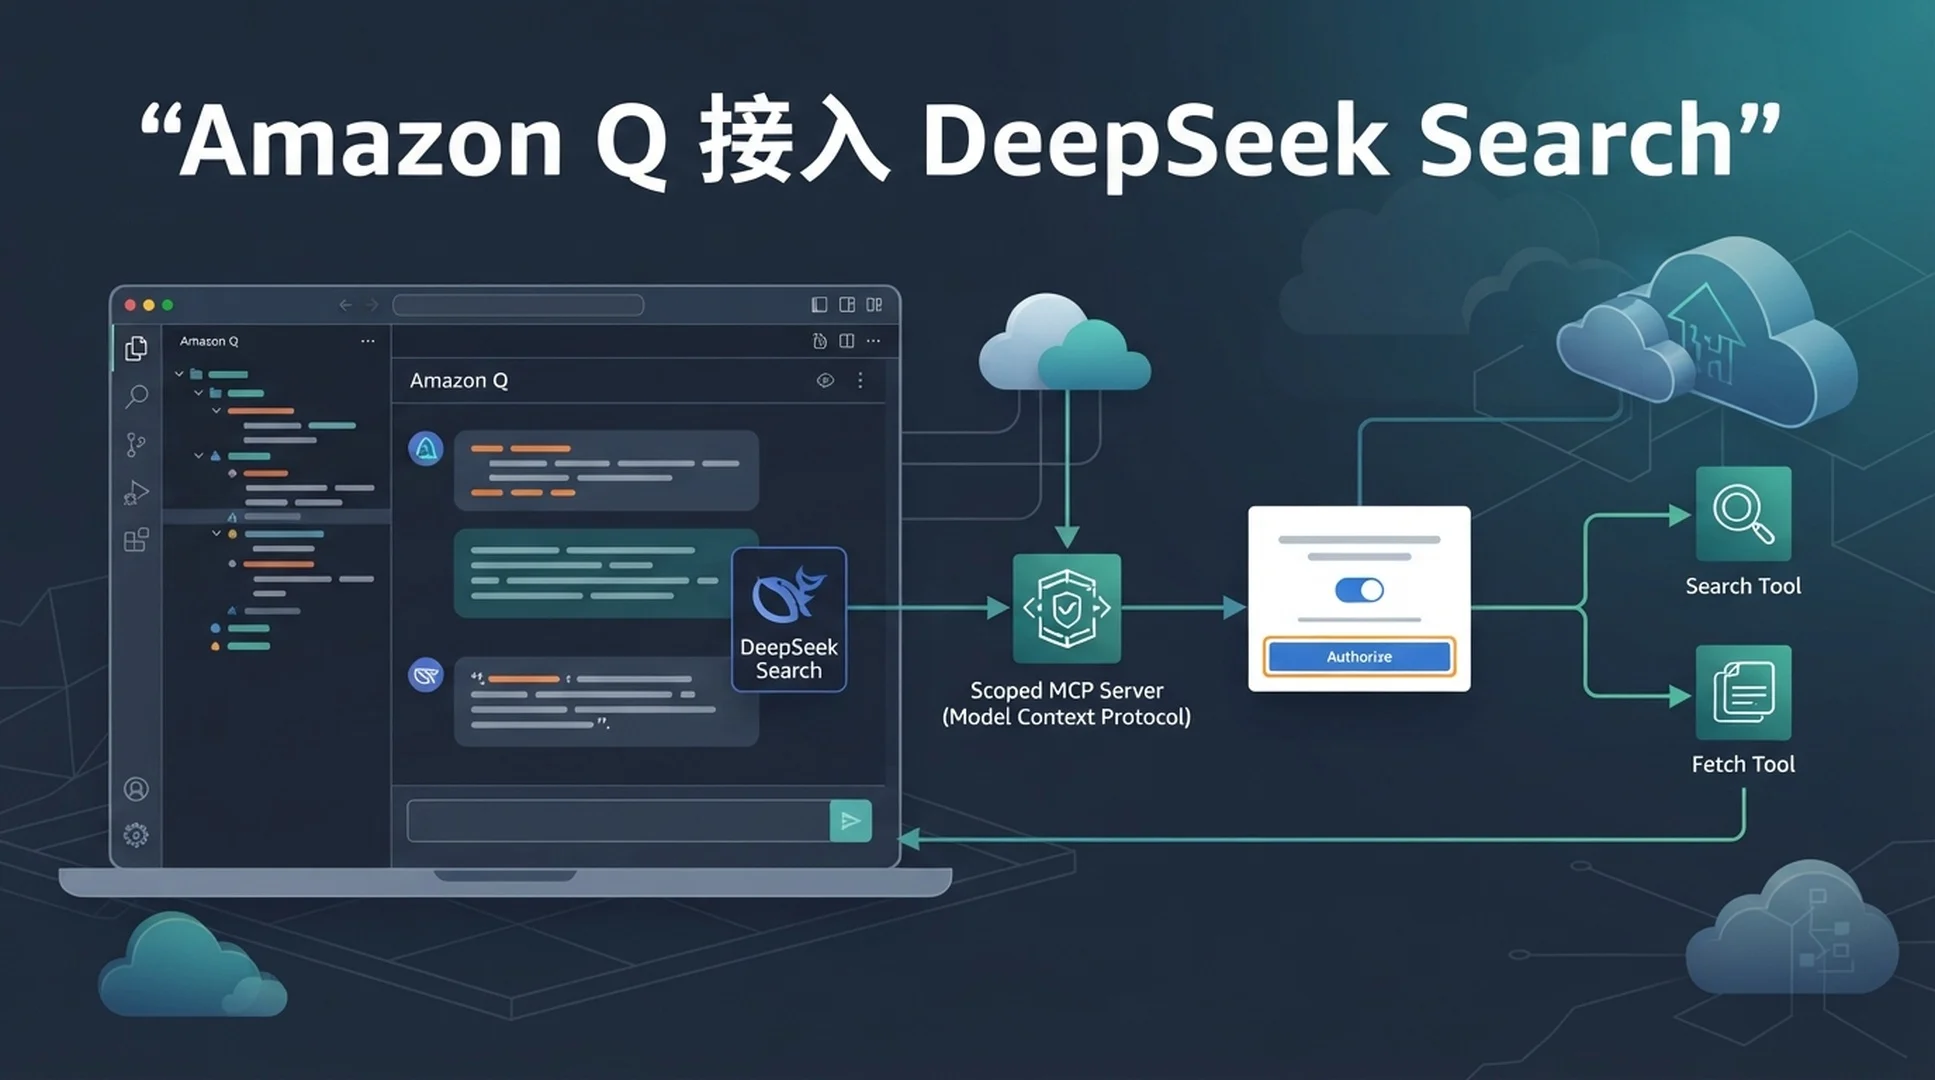
想让 Amazon Q 替你准备配置? 把本指南发给 Q,请它检查现有 MCP 配置并起草修改。API 密钥由你亲自在本地私密文件中输入;不要粘贴到聊天里,也不要提交到版本库。
按照本指南,在我的 IDE 中将 DeepSeek Search 接入 Amazon Q Developer。先检查当前 MCP 服务器并保留现有配置。如果项目级或全局范围不明确,请先询问我。将密钥放在私密环境文件中,并从本地 Node 命令引用该文件;绝不要打印或提交密钥。在我修改权限前,将新工具的权限保持为 Ask to run。告诉我如何确认服务器和工具可用。未经询问,不要发出可能计费的搜索请求。Amazon Q Developer 的 IDE 集成内置了 MCP 管理流程。第一次配置时,建议使用该界面,不要把其他 Q 使用场景中的 CLI 配置直接复制过来:IDE 流程会让你选择服务器适用于当前用户还是工作区,并逐个检查工具权限。本教程连接的是本地 DeepSeek Search 桥接服务;它不会更换 Q 的模型,也不会影响 Q 的 AWS 内置功能。
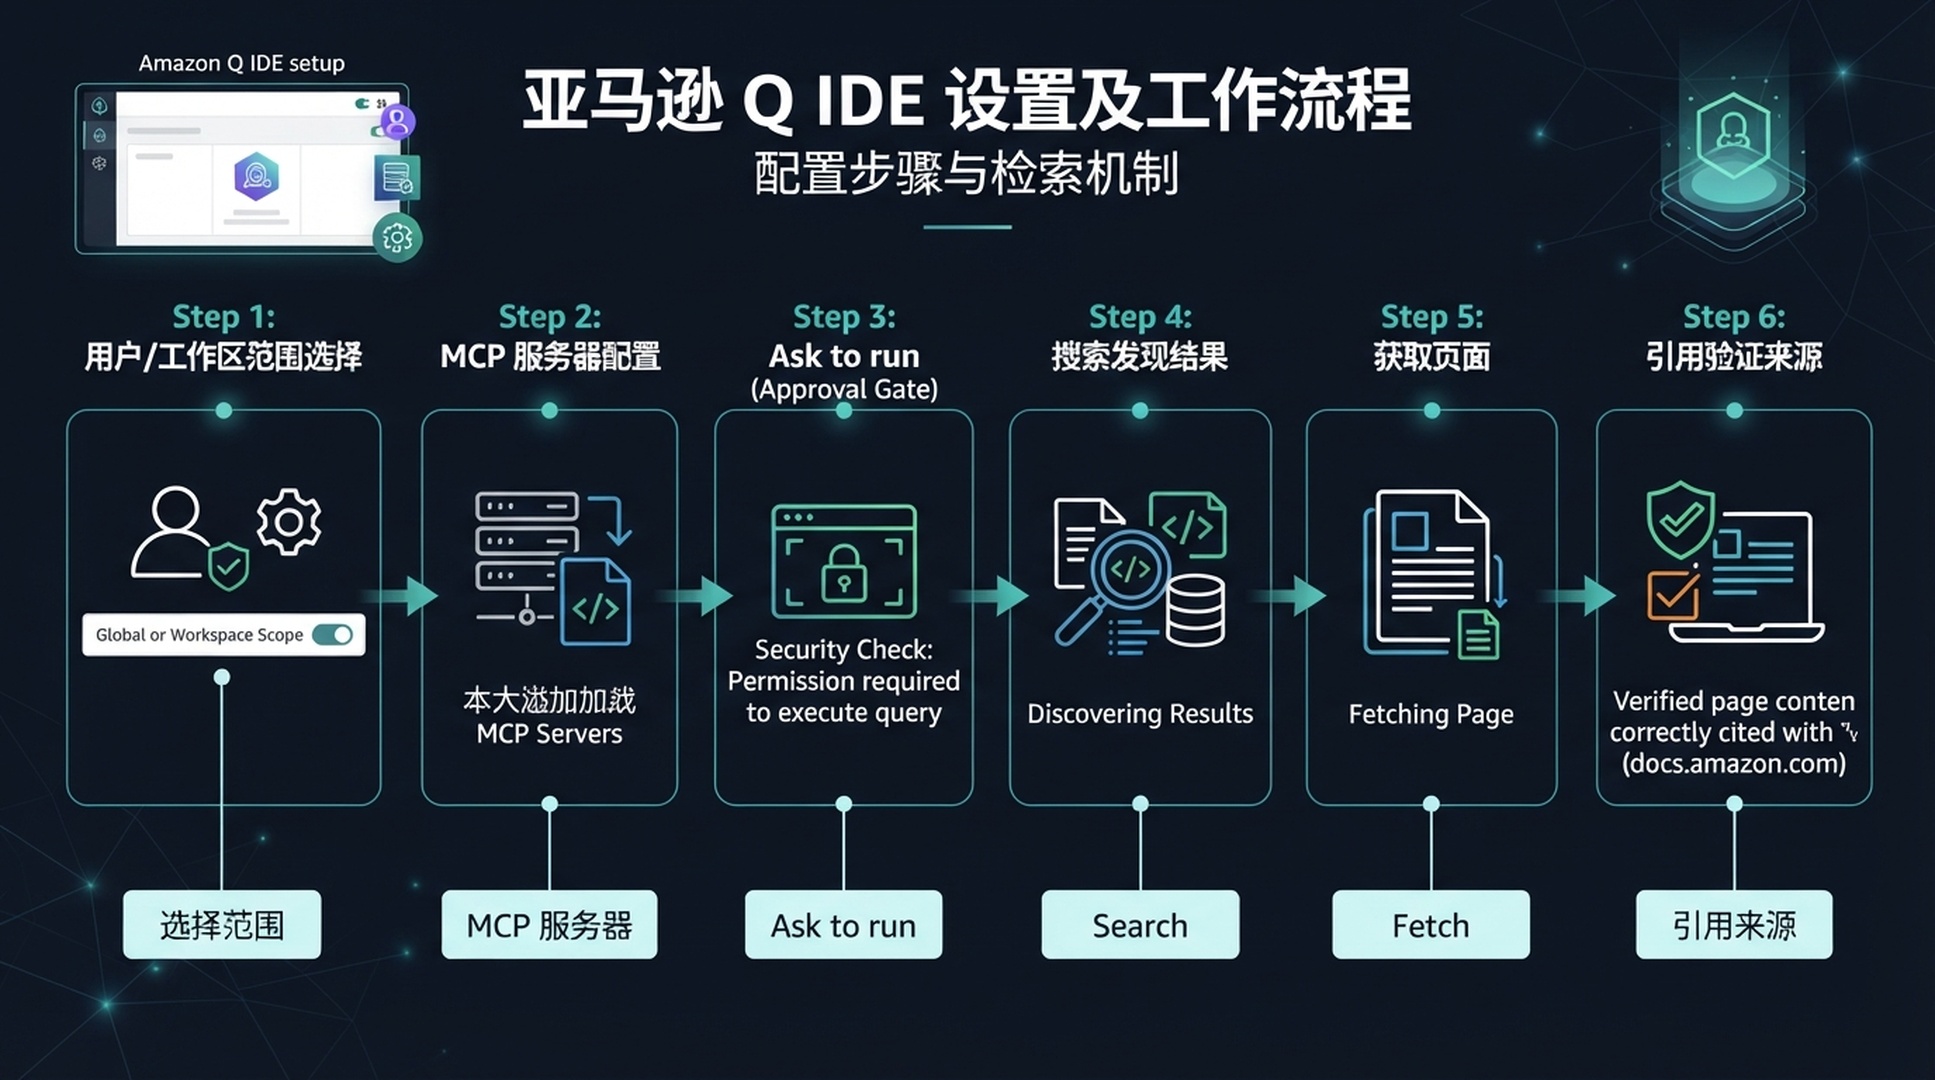
Amazon Q 可将 MCP 服务器限定在一个工作区或所有 IDE 项目中,再接入 Search 与 Fetch。
在 IDE 中添加本地 MCP 服务器
打开 Amazon Q 聊天面板,找到 MCP 服务器控制项并选择 Add MCP server。选择本地/STDIO 服务器并设置作用范围。只有当前仓库需要网页研究时,使用工作区范围;若希望 IDE 中的所有项目都能用这些工具,则使用全局范围。AWS 文档列出的 IDE 配置位置是:全局配置 ~/.aws/amazonq/default.json,工作区配置 .amazonq/default.json。使用 IDE 向导创建对应文件并保留已有条目会更稳妥。请参阅 AWS 的 IDE MCP 配置指南。
可以使用 Claude Code 教程中的 Node 适配器,也可以在本地安装相同的 server.mjs 和依赖项。命令设为 node,并使用以下参数(替换两个路径):
{
  "command": "node",
  "args": [
    "--env-file=/Users/you/.config/deepseek-search/.env",
    "/Users/you/tools/deepseek-search/server.mjs"
  ]
}
如果对话框显示完整 JSON 编辑器,请按它生成的格式,将该进程条目放在 MCP 服务器名称下。.env 文件应放在仓库之外,并由你在本地填写 DEEPSEEK_API_KEY。命令只会指向密钥文件,密钥本身不会显示,也不会进入 Q 的提示上下文。Node 的 --env-file 需要受支持的 Node 版本;若安装版本太旧,请升级 Node,或使用会加载环境变量的私密包装脚本。
为 Search 和 Fetch 设置权限
保存后启用或重新连接服务器。Amazon Q 的 MCP 工具权限面板允许你逐个设置工具权限。首次使用时,请选择“询问后运行”,先保留人工审核。Search 会把查询发送给 DeepSeek;Fetch 会将选定 URL 交给它提取页面。决定是否允许自动运行前,请先检查工具请求和返回页面。AWS 在其 MCP 使用文档中介绍了这些控制项。
界面选项 | 含义 |
|---|---|
Ask to run | 每次调用前询问 |
Always run | 自动允许调用 |
Deny | 拒绝调用 |
确认服务器显示为已连接,并且可用工具列表中出现两个工具。接着请 Q 查找某个当前依赖问题的官方文档,抓取最相关的官方结果,并在回答中附上来源 URL。检查活动日志中先有一次 Search 调用,随后有 Fetch 调用。绿色的连接标记只能说明进程已启动;引用的页面还必须能支持答案。
不注册 MCP,单次搜索
只查一次时,可以直接在终端调用 Search 端点。这种方式绕过 Q 的持久化工具界面,因此需要你自己检查响应;成功的 API 请求会计费:
read -r -s DEEPSEEK_API_KEY
export DEEPSEEK_API_KEY
curl --fail-with-body --max-time 20 \
  https://api.deepseek.com/v1/tools/search \
  -H "Authorization: Bearer $DEEPSEEK_API_KEY" \
  -H "Content-Type: application/json" \
  -d '{"query":"site:docs.aws.amazon.com/amazonq MCP server permissions","count":3,"need_content":false}'
使用返回的 URL 调用 POST /v1/tools/fetch,查看页面文本。DeepSeek 的 Search 与 Fetch 指南是请求字段和当前价格的权威来源;发出付费请求前,请确认相关信息。
排查作用范围和启动问题
如果 Q 看不到服务器,先检查所选作用范围。工作区服务器应出现在该仓库的 .amazonq 配置中;全局服务器则应放在用户级 Amazon Q 配置中。然后在终端确认 node 和两个绝对路径都能正常工作。如果 Q 能看到服务器却看不到某项工具,请重新打开服务器的工具列表,检查该工具是否已启用而不是被拒绝。修改权限时,只对特定工具作出选择,不要默认允许所有 MCP 工具。
当 Amazon Q 报告服务器已连接、列出 DeepSeek 的两个工具,并能使用抓取的官方页面回答测试问题且引用匹配时,配置就完成了。密钥始终保留在本地;把抓取到的页面内容作为待评估的证据,而不是让 Agent 遵循的指令。
作者:Camille Rhodes,Auspia 的工作流架构师,参与设计 300 多套 AI 内容工作流。她专注于 AI 辅助流程、自动化、发布系统和编辑质量控制。